SIEM, EDR & XDR
Современная экосистема мониторинга и реагирования. Понимание этих трех уровней защиты критически важно для любого специалиста по безопасности.
SIEM & Wazuh
LEVEL: NETWORKSecurity Information and Event Management. Центральный «мозг» безопасности. Wazuh — одна из самых мощных Open Source платформ, объединяющая SIEM и XDR.
- ⚡ Log Analysis: Сбор и анализ логов со всей инфраструктуры.
- ⚡ FIM: Мониторинг целостности критических файлов.
- ⚡ SCA: Проверка конфигураций на соответствие (CIS, NIST).
- ⚡ Vulnerability Detection: Поиск уязвимого ПО через CVE.
EDR
LEVEL: ENDPOINTEndpoint Detection and Response. «Глаза» на рабочих станциях и серверах. Видит каждое движение процесса, изменение файла и сетевое соединение хоста.
- ⚡ Глубокая видимость процессов
- ⚡ Threat Hunting на хостах
- ⚡ Активное реагирование (Изоляция хоста)
XDR
LEVEL: HOLISTICExtended Detection and Response. Эволюция EDR. Объединяет данные из разных слоев (сеть, облако, почта) в единый инцидент.
- ⚡ Кросс-платформенная корреляция
- ⚡ Автоматизация ответов (SOAR)
- ⚡ Уменьшение времени обнаружения (MTTD)
Сравнительный анализ
| Характеристика | SIEM | EDR | XDR |
|---|---|---|---|
| Основной фокус | Сбор логов и комплаенс | Активность хоста (Endpoint) | Кросс-доменная видимость |
| Источник данных | Логи (Syslog, Event Logs, Netflow) | Телеметрия агента (Процессы, API) | Агенты, Сеть, Облака, Почта |
| Реагирование | Оповещения (Alerts) | Прямое (Kill process, Isolate) | Автоматизированные плейбуки |
| Сложность внедрения | Высокая (требует настройки парсеров) | Средняя (установка агентов) | Высокая (интеграция вендоров) |
Жизненный цикл логов
1. Сбор (Collection)
Агенты или Syslog пересылают события в центральное хранилище. Данные нормализуются для анализа.
2. Корреляция (Correlation)
Движок ищет связи между разрозненными событиями (например: 5 неудачных входов + смена пароля).
3. Анализ и Алерт (Alerting)
При совпадении с правилом создается инцидент, уведомляющий аналитика SOC.
 CORRELATION
ACTIVE
BRUTEFORCE
EDR Threat Hunting
Обнаружение скрытых процессов и аномалий в реальном времени.
Response: Isolation
Мгновенное блокирование сетевого доступа при компрометации.
Intel Enrichment
Автоматическое обогащение алертов данными Threat Intelligence.
Cyber Kill Chain Progress
Визуализация этапов атаки для быстрого понимания контекста.
Практика: Мониторинг с Wazuh
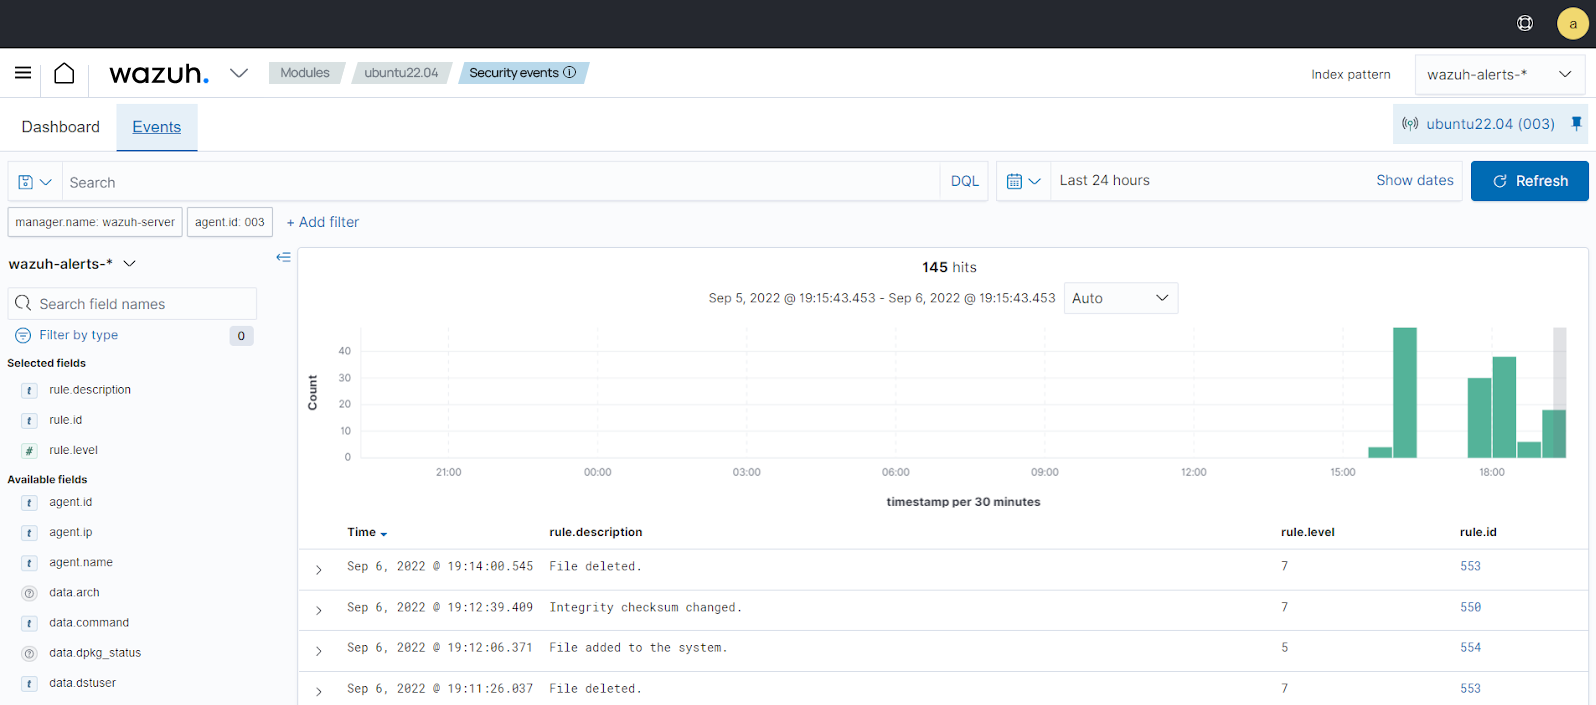
Мониторинг целостности файлов (FIM)
Отслеживание изменений в критических директориях (например, /root) в реальном времени.
Конфигурация (ossec.conf):
<directories check_all="yes" report_changes="yes" realtime="yes">/root</directories>Команды для теста:
- $ sudo touch /root/testfile.txt
- $ echo "exploit" | sudo tee /root/testfile.txt
- $ sudo rm /root/testfile.txt
Мониторинг событий Docker
Обнаружение запуска, остановки и выполнения команд внутри контейнеров.
<wodle name="docker-listener">
  <interval>10m</interval>
  <disabled>no</disabled>
</wodle>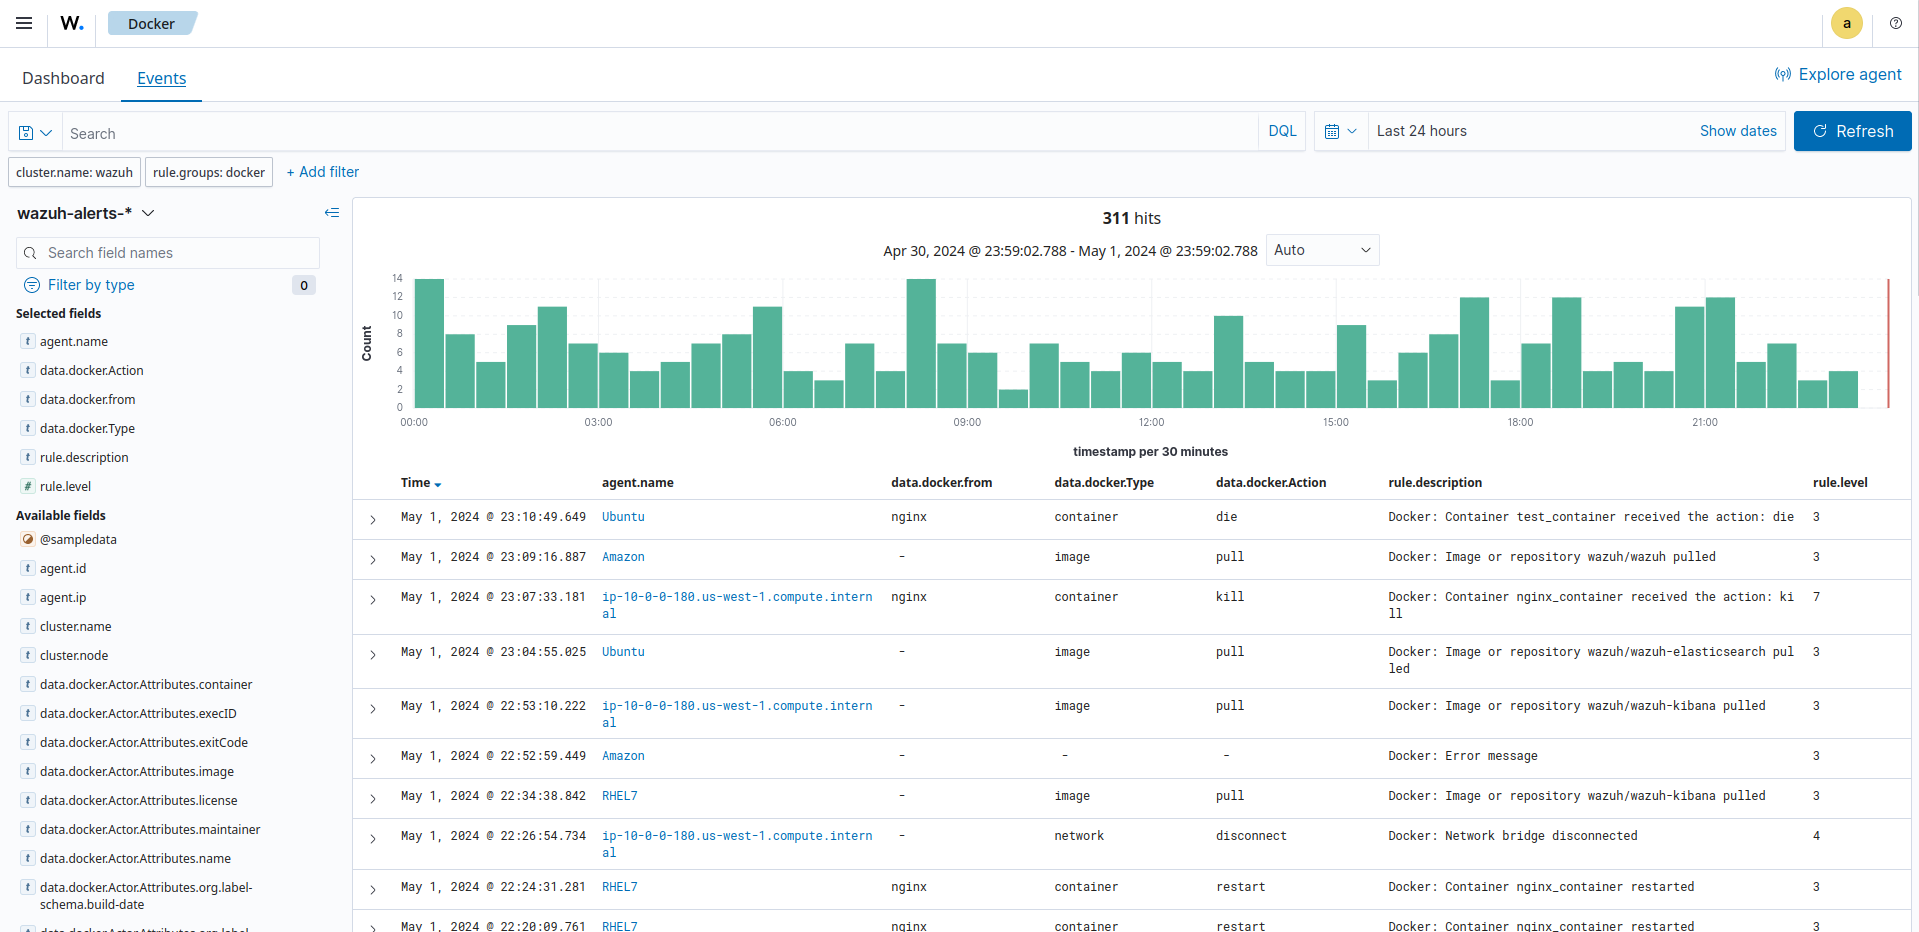
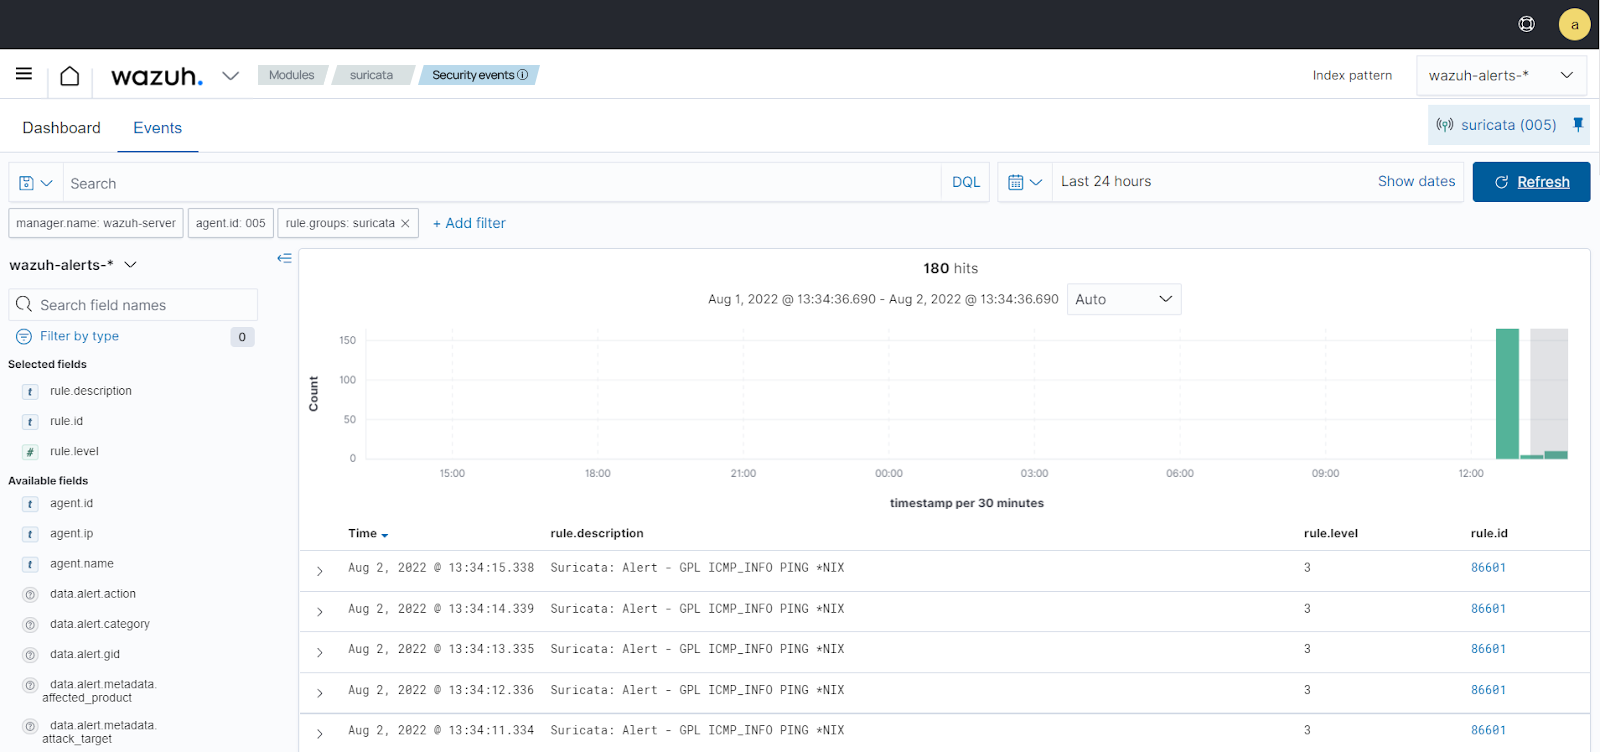
Интеграция с NIDS (Suricata)
Анализ сетевого трафика и обнаружение атак на уровне сети.
location: /var/log/suricata/eve.json
Позволяет визуализировать сетевые аномалии (например, сканирование портов) в едином дашборде.
Active Response: Блокировка атак
Автоматическая блокировка IP-адресов злоумышленников через firewall-drop.
Blacklist Matching:
Сопоставление IP с базой AlienVault Reputation.
Trigger Rule:
<active-response>
  <command>firewall-drop</command>
  <timeout>60</timeout>
</active-response>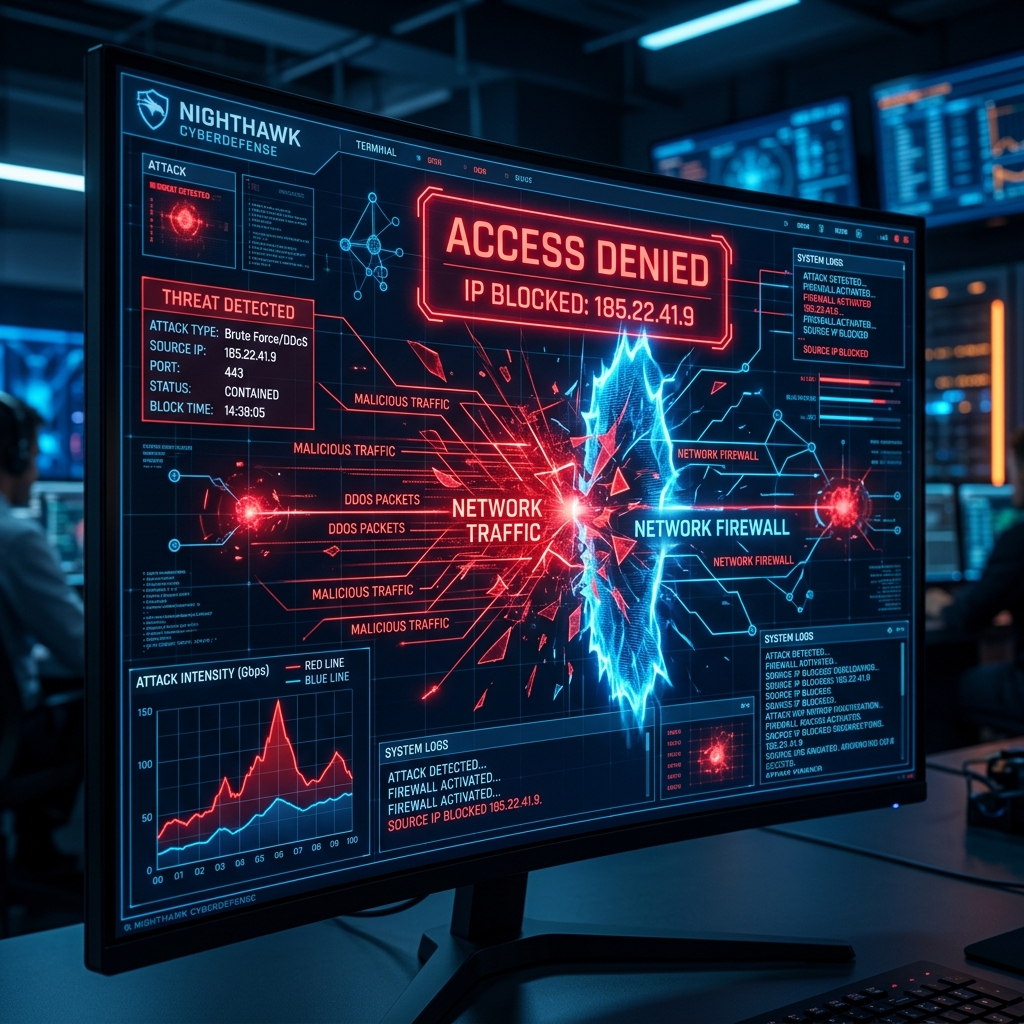
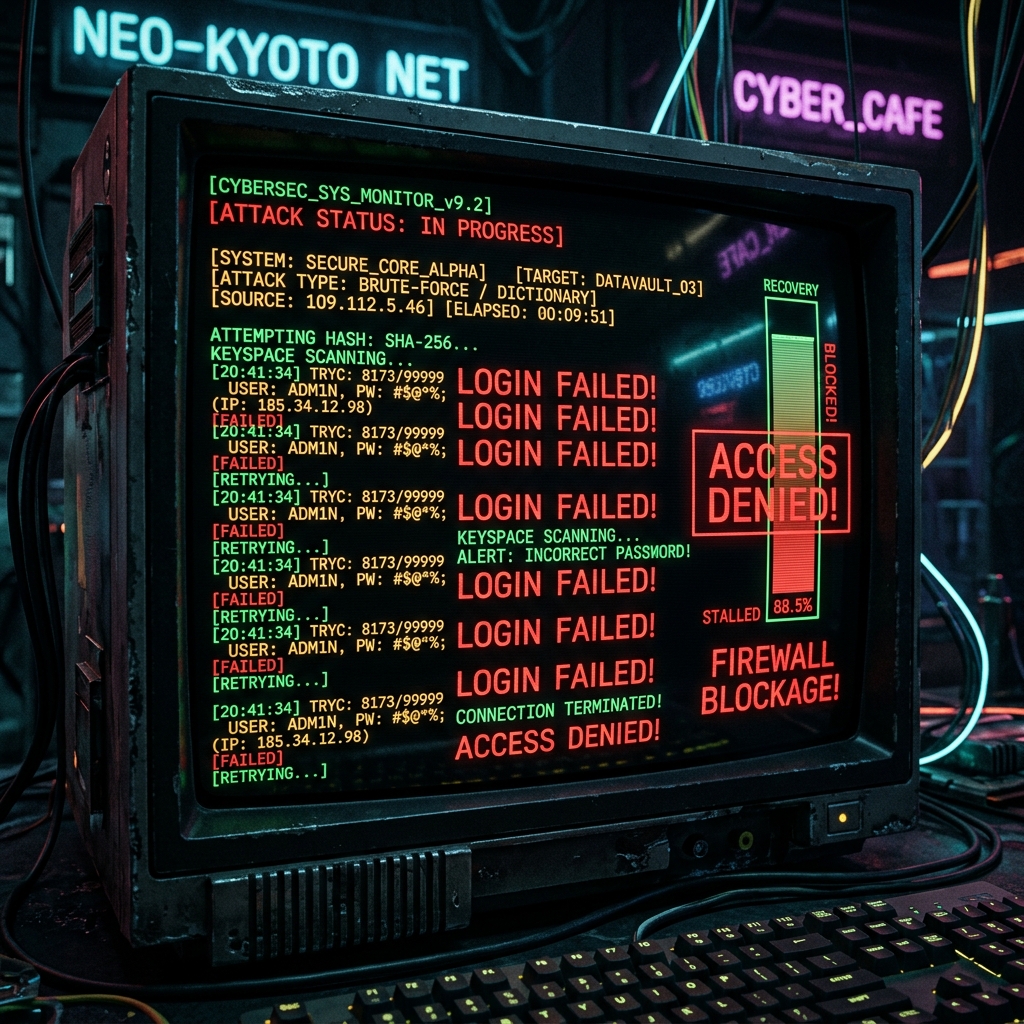
Обнаружение Brute-force
Корреляция множественных попыток входа через SSH или RDP.
sudo hydra -l user -P rockyou.txt ssh://<IP>
VirusTotal & Malware Removal
Автоматическая проверка файлов и удаление вредоносного ПО через Active Response.
Integration (Manager):
<integration>
  <name>virustotal</name>
  <api_key>API_KEY</api_key>
  <group>syscheck</group>
</integration>
Active Response:
<command>
  <name>remove-threat</name>
  <executable>remove-threat.exe</executable>
</command>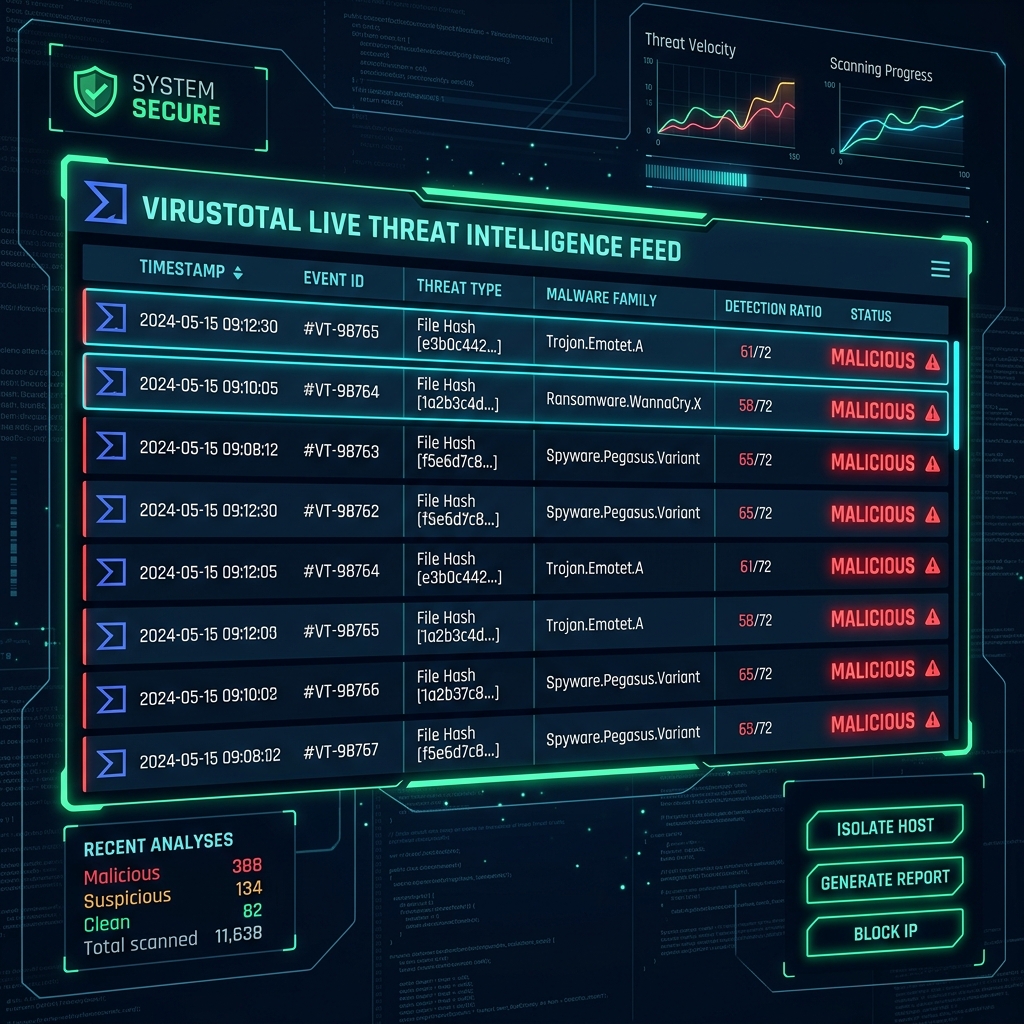
Мгновенное обнаружение и нейтрализация угроз на конечных точках.
Как они работают вместе?
В зрелом SOC (Security Operations Center) эти системы не заменяют, а дополняют друг друга.
INTEGRATION